
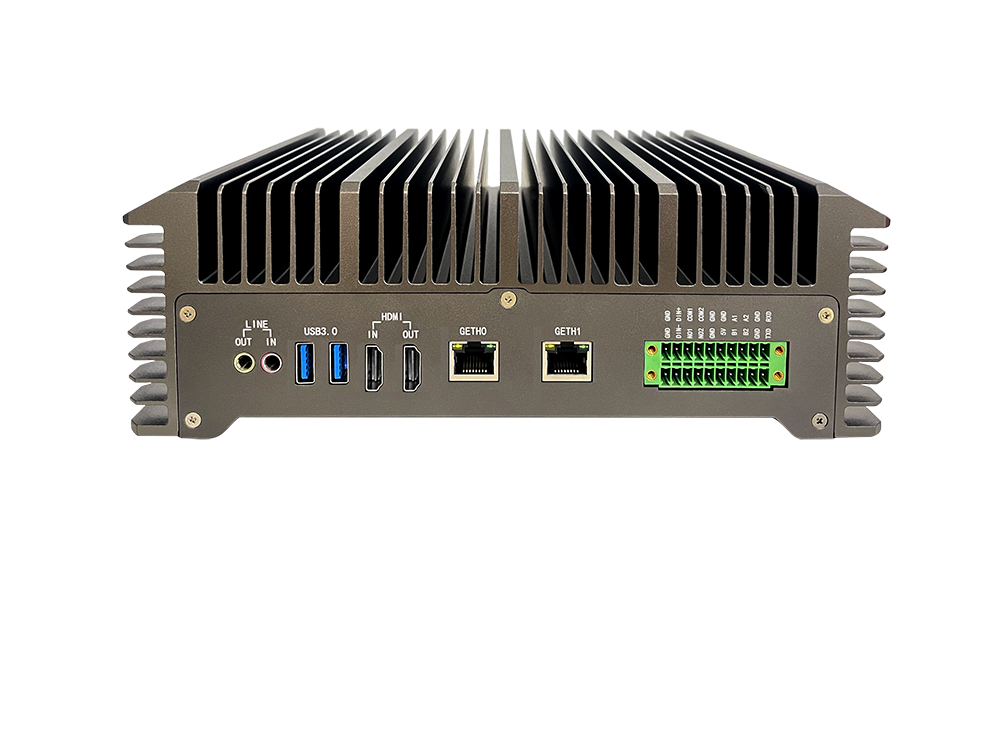
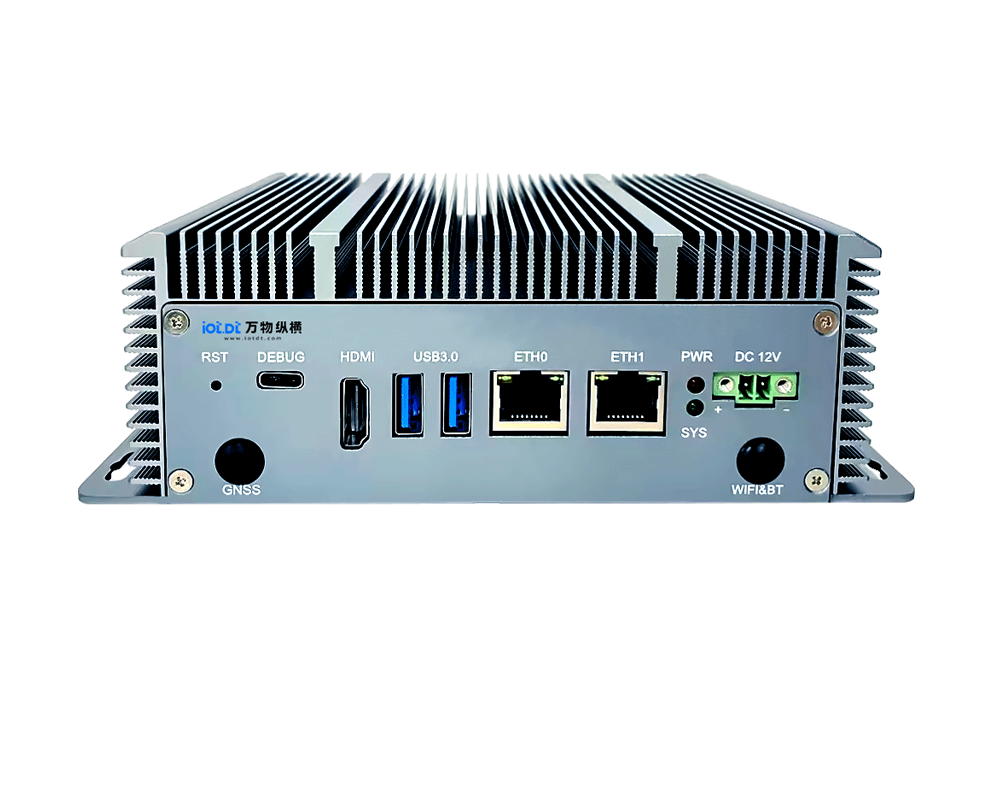
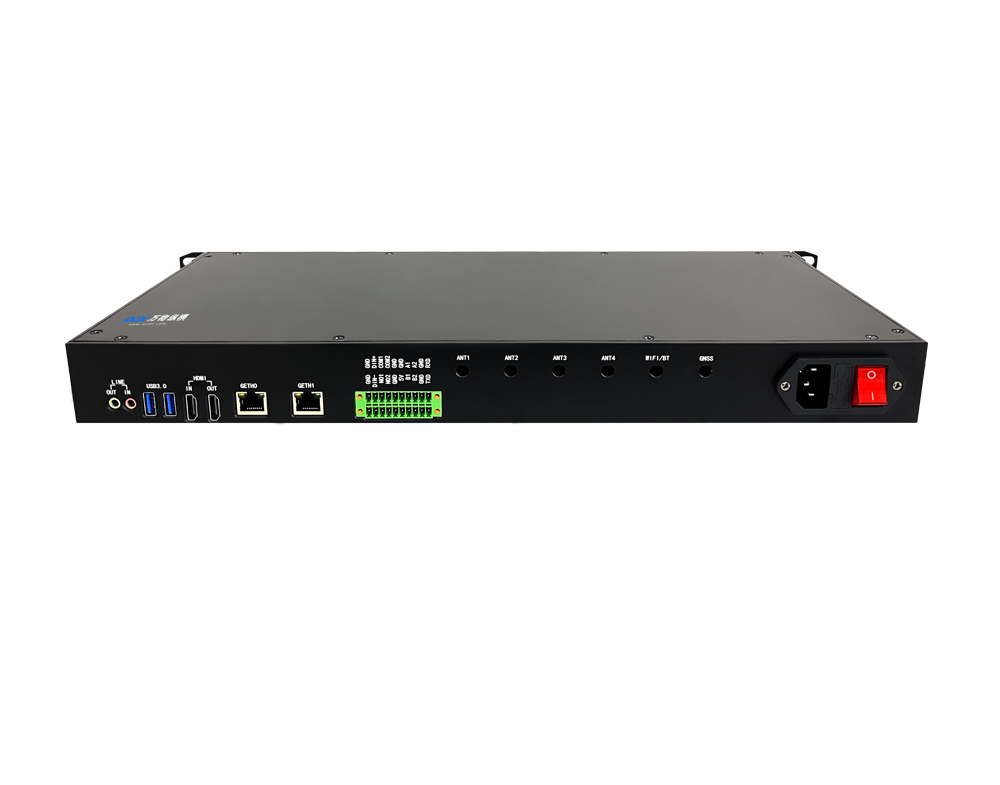
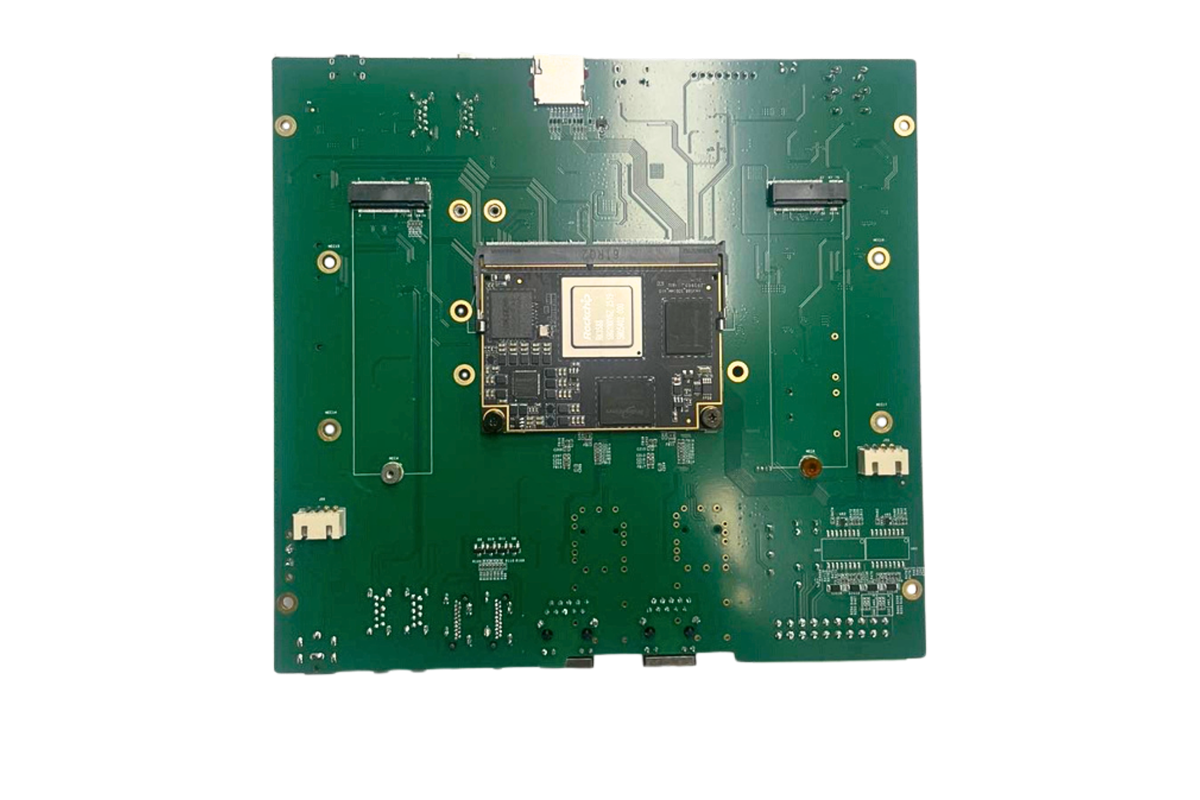
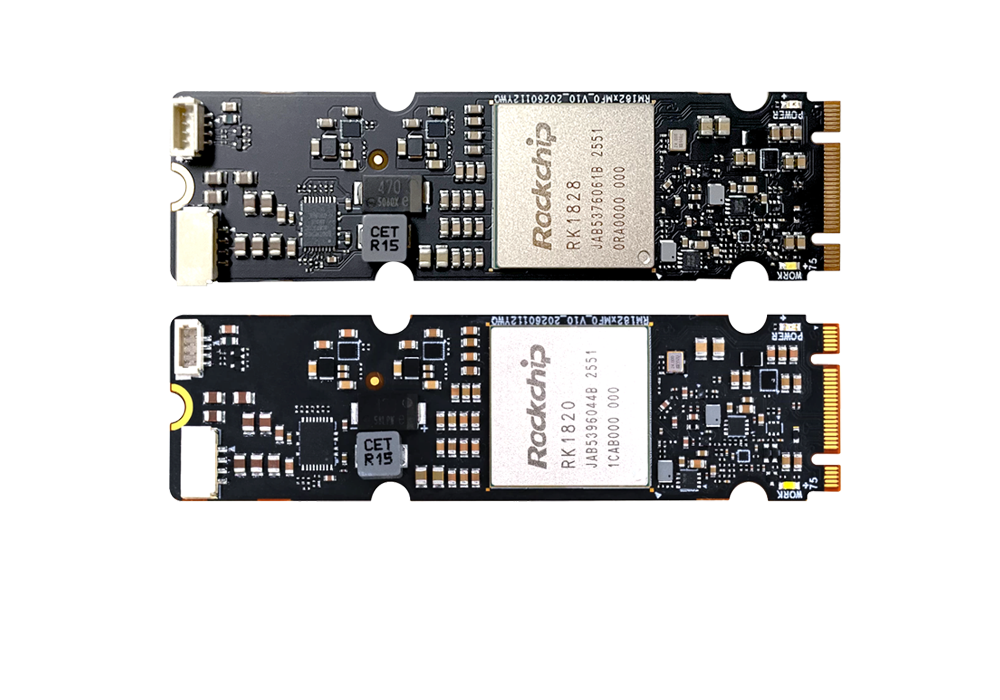
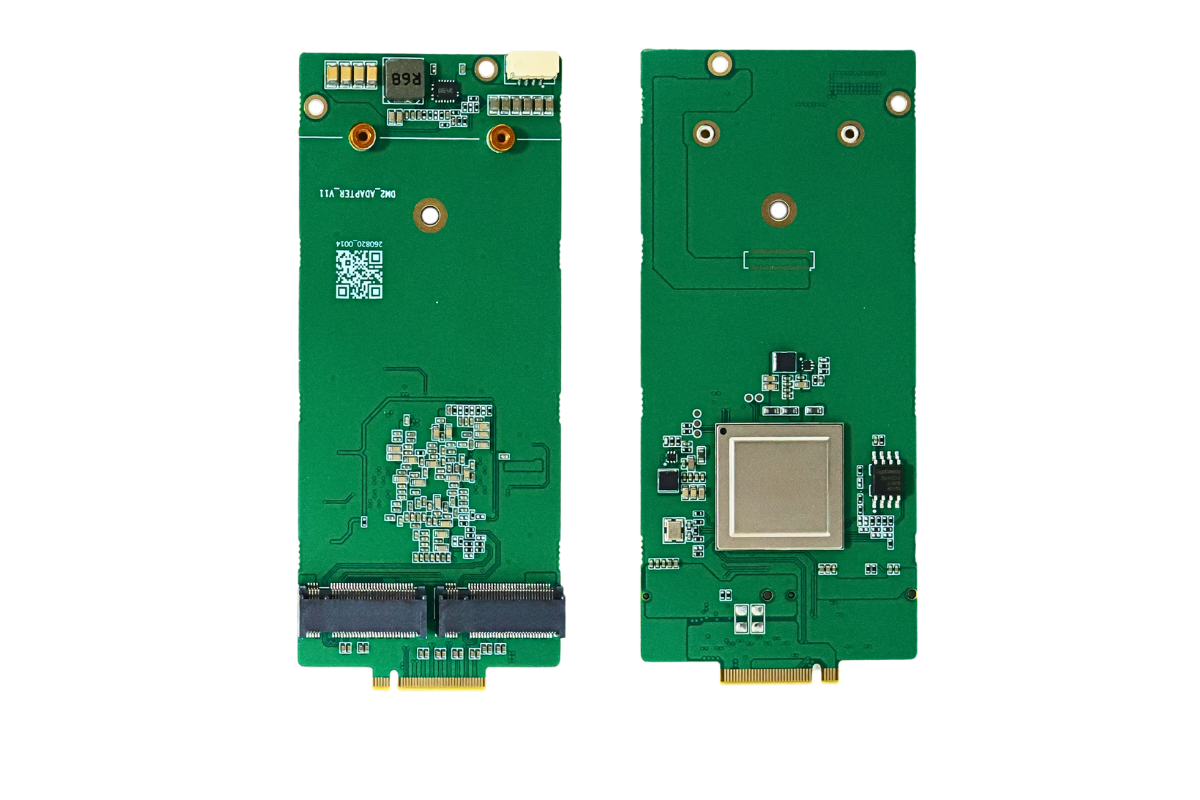


国产边缘 AI 算力盒子升级模型资产安全能力,支持模型文件本地加密存储,从根源防止算法权重、业务模型被拷贝、逆向盗取,适合智慧工地、明厨亮灶、工业视觉、私有化项目交付场景。
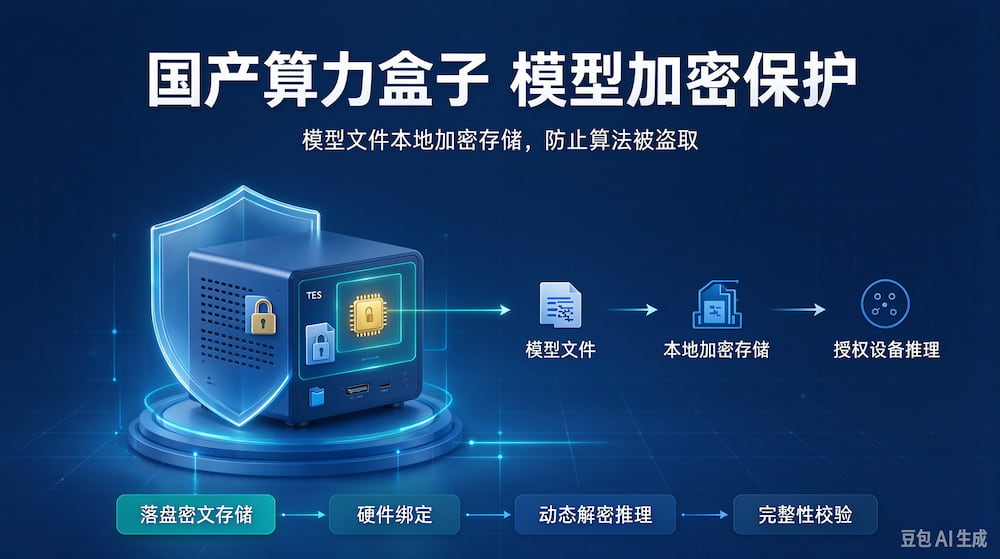
✅ 核心能力说明
1. 落盘密文存储
模型权重、推理配置文件在本地磁盘 / Flash 全程以密文保存。即使硬盘被拆取、文件被复制导出,拿到的也只是加密包,无法直接在其他设备加载推理。
支持国密 SM4/AES 加密,可按需选型,满足等保、行业合规要求。
2. 硬件绑定 + 密钥隔离
解密密钥不随模型文件存放,密钥安全托管在盒子内置安全可信区域(TEE / 安全芯片),密钥明文不会出现在普通操作系统内存。模型与硬件设备 SN 绑定,加密模型包只能在授权算力盒子运行,跨设备拷贝无效。
3. 推理时动态解密
推理过程按需解密模型分片,仅在 NPU 安全内存中临时出现明文权重;推理结束自动清理,不会持久化写出明文模型。相比全量解密,降低内存侧窃取风险。
4. 完整性校验防篡改
加载模型前自动校验签名(SM3/SHA),一旦模型文件被篡改、替换,直接拒绝启动推理,防止注入恶意模型。
5. 权限管控
系统层面限制普通用户、root 账号直接读取原始模型文件,仅内置可信推理引擎具备解密调用权限。
解决的行业痛点
项目现场交付算力盒子,客户 / 运维人员拷贝模型文件,算法资产流失;
盒子外流、拆机取存储介质,模型被提取逆向;
多家项目复用同一套算法模型,缺少授权管控;
私有化部署场景,模型知识产权保护、合规审计需求。
适用硬件
适配算能 BM1684X/BM1688、瑞芯微 RK3588、力擎 LQ50 等国产 NPU 算力盒子,软硬件协同实现模型加密,推理性能开销可控(一般 5% 以内)。
请用手机扫码查看分享内容
 需求留言:
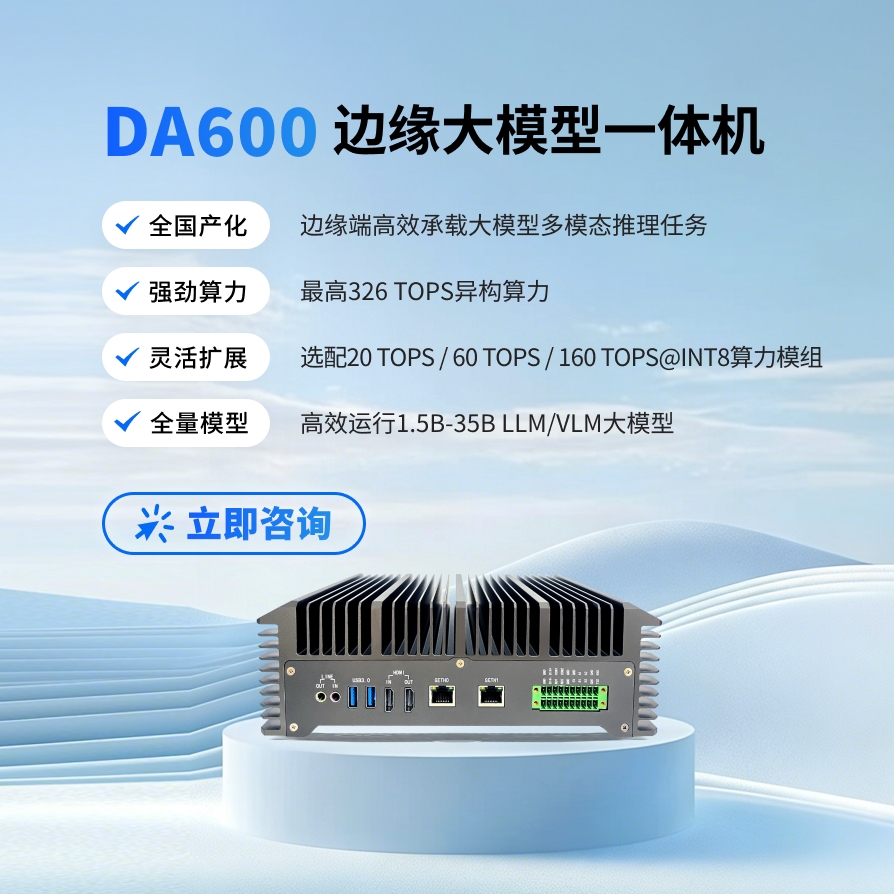
领先的边缘智能产品与解决方案提供商



产品咨询:17340067106(毛经理)
软件算法咨询:18982151213(刘经理)
四川省成都市武侯区天府五街花漾锦江JR大厦B座7层(总部)



 试用申请
 产品咨询
 在线客服
 回到顶部